关键基础设施防护 · 资讯型说明
关键基础设施防护盘点与分层的执行思路
电力、通信、金融、运输等系统一旦中断,影响会扩散到其他领域。本文说明常见的防护顺序与做法,内容基于公开说明与通用做法。
总览
先看清家底,再谈防护
关键基础设施在台湾资安语境中,指电力、通信、金融、运输等高度关键的系统。这些系统的共同点是一旦中断,影响会迅速扩散到其他领域。本文的顺序是固定的:先盘点资产,再做网络分段与连线整理,然后处理供应链与情报,最后落到应变演练。内容不涉及个别单位的具体配置,读者可以对照自家情况使用。
数位发展部资通安全署在公开说明中把这类系统列为防护重点,强调的正是连带影响。理解这一点,后面关于跨单位协调、供应商管理与演练记录的要求就容易接受:不是多做,而是不得不做。
阅读方式
- 按顺序读,盘点不清就不要先买工具。
- 每个小节末尾有一句可以直接带走的做法。
- 需要演练细节,可接续金融业韧性综述。
普通系统停摆影响自己,关键系统停摆会拖住别人。
为什么这个术语反复出现
关键基础设施之所以成为资安内容的核心关键词,原因在于它的风险性质。普通企业的系统中断影响自身,关键系统的中断会波及依赖它的其他单位。电力调度、通信骨干、结算系统与交通调度之间本来就有依赖,一处停摆很容易变成多处等待。
资通安全署在公开说明中把它列为防护重点,反映的正是这种连带关系。理解这一点,就能明白为什么相关讨论总在强调跨单位协调:防护范围从来不只是一家机房,而是整条依赖链。先接受这个视角,再看技术动作才有意义。
起点
从资产盘点开始
防护工作的第一步是搞清楚自己有哪些系统、哪些对外暴露、哪些承载关键功能。听起来基础,实际执行时最容易遗漏的是那些老旧但仍在运行的系统,以及由外部厂商维护的部分。2026年的相关报道提到要盘点关键基础设施的重要系统并减少曝险,说的就是这件事。
先列出会动的,再列出会连的
把仍在供电、仍在跑排程的主机、网络设备与控制终端全部列出,再标出哪些有对外连线。离线封存的设备另册管理,不要混进在线清单。
补上厂商代管的那一页
请厂商提供代管清单:账号、远端通道、维护时间窗与联系人。合约到期不等于通道关闭,离场时的账号回收要写进交接表。
标出不能停的功能
在清单上直接标出承载调度、结算、告警与备援切换的系统。分段与演练都围绕这几项排优先级,资源不够时先保它们。
盘点表
一张表能回答四个问题
- 系统名称与位置:机房、楼层、机柜编号。
- 暴露面:是否对外,允许谁连,用什么通道。
- 负责人:业务、维运、厂商各写一个人名。
- 上次确认时间:超过一季未确认就标出来复核。
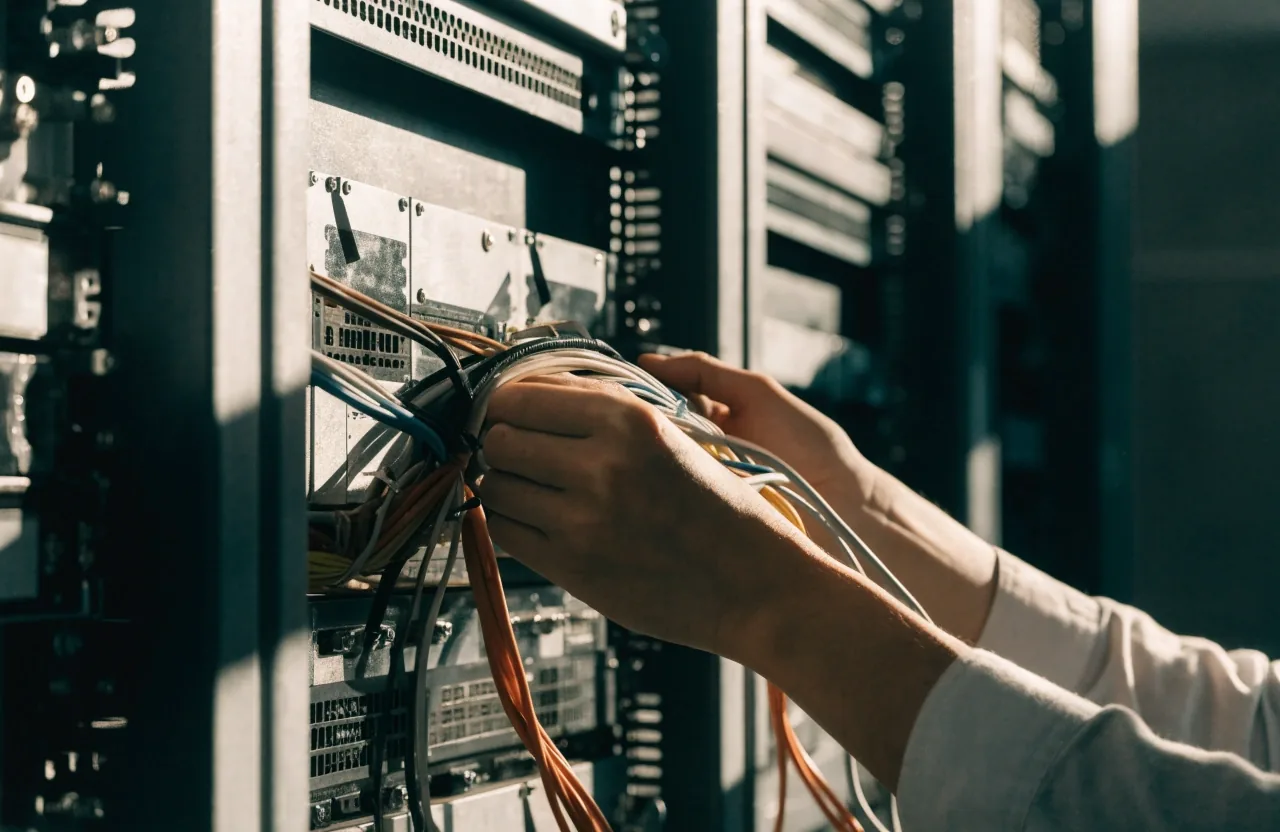
清单越具体,分段与演练越省时间。
网络分段的实际做法
网络分段的目的是限制横向移动:即使一个环节被突破,攻击者也难以直接到达核心系统。落地时通常按功能分区,再定义分区之间的访问规则。常见失误是分段做了但规则过宽,等于没分。
按功能切,而不是按楼层切
调度、办公、访客、厂商维护各放一区。分区之间默认不通,需要的通道逐条放行并写下用途与期限。
规则要有人定期收紧
分段方案需要跟着系统变更维护。新增系统上线、厂商更换、端口调整时同步更新规则,不要等到年度检查才整理。
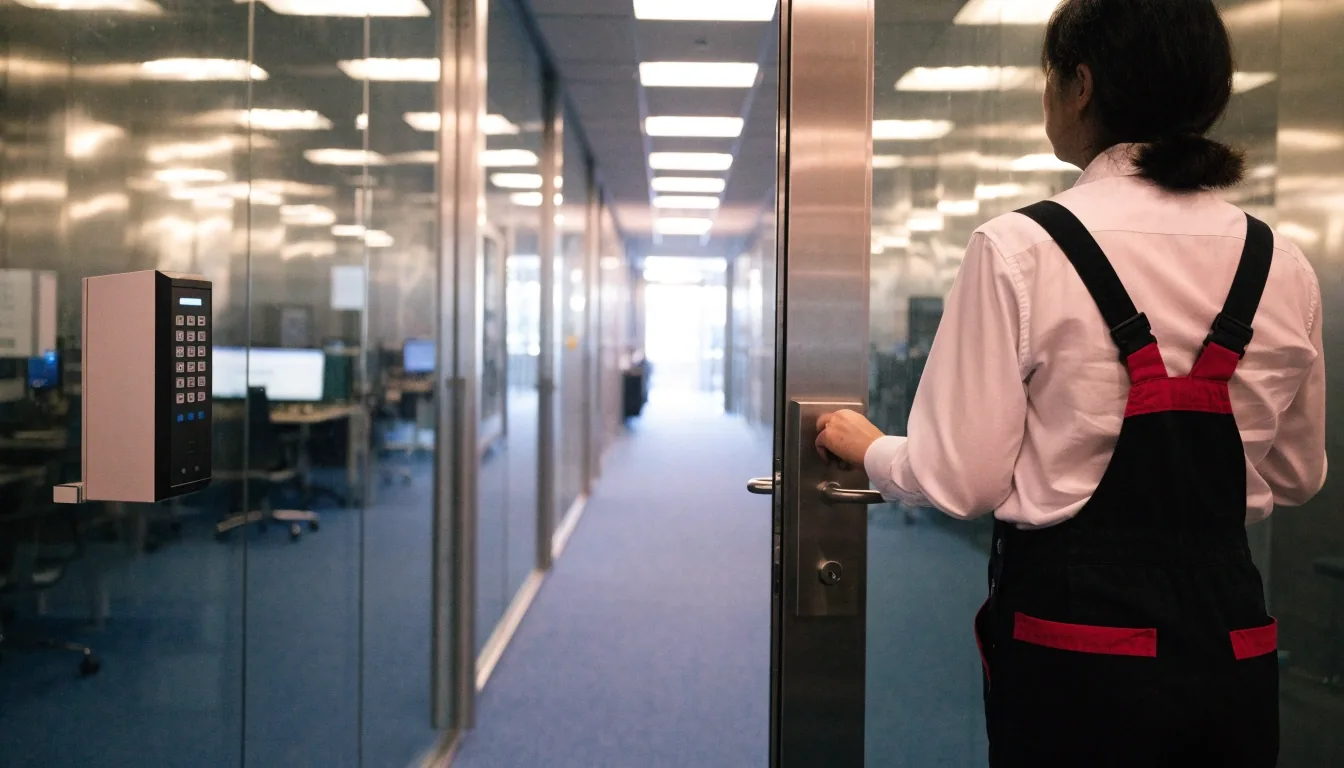
分区越贴近实际流程,日常放行申请越少,规则越能维持。
减少不必要的网络连线
资通安全署提到的防护方向之一,是降低不必要的网络连线。这个做法成本低但效果直接:对外暴露的服务越少,可被利用的入口就越少。执行时需要业务部门配合,因为某些连线看起来不必要,实际支撑着某个流程。
判断标准应该来自实际用途,不是默认保留。做法是逐条确认用途、使用者与使用频率,长期无记录的先关停观察,确有需要的再以最小权限重开。关停前通知到位,事后留一条可回退的记录。
整理时的三句问话
这条连线在支撑哪个流程?谁还在用?关掉一周会发生什么?答不上来就先列为待关闭。
供应链安全的传导风险
半导体产业链上下游厂商众多,一家供应商的疏漏可能传导到多家客户。资通安全署把半导体产业链资安机制单列为防护方向,反映的正是这种结构性风险。一处维护通道没管好,影响的不只是一家工厂。
常见做法包括供应商盘点、合约中的资安条款与事件通报机制。这些工作分散在采购与法务环节,需要跨部门协作:采购列出关键供应商,法务确认通报义务,维运确认技术通道的开关方式。
先从关键的少数开始
能碰到核心系统、能远端接入、有权复制资料的供应商优先整理,不必一次铺开全部名单。
把通报写成流程
约定出事时谁通知谁、多久内通知、提供哪些信息。只写配合办理等于没写。
威胁情报怎么用起来
威胁情报落地时通常就是几件事:订阅哪些来源、由谁判读、判读结果怎么变成阻断规则。如果只是订阅了情报但没有判读流程,信息就停在收件箱里。
规模较小的单位可以考虑共享情报来源,降低单个机构的负担。关键是固定一个人看、固定时间看、看到可行动的指标就写成规则并记录生效时间。
应变机制与演练
应变机制偏流程:谁有权决定断网、对外沟通由谁负责、事后怎么写报告。这些决定在事件发生时才想,通常来不及。演练的价值在于暴露流程里的空白点,比如联系人清单过期、备援系统没人会启动。
演练频率不需要很高,但要有记录。每次只练一个环节也可以:一次练断网决策,一次练对外说明,一次练备援切换。练完把发现的问题写回去,下次复核是否改完。
断网由谁决定?
事先指定两个层级的有权人,并写明联系不上的递补顺序。只写部门不写人名,演练时一定找不到人。
对外说明要准备什么?
准备一页模板:影响范围、已采取措施、预计下次更新时间与查询窗口。发言人固定一人,避免多头说明口径不一。
演练记录要留什么?
留日期、参演人员、发现的问题与整改期限。记录本身就是下次演练的教材,也是对外说明准备程度的依据。
演练练的是衔接,不是技术
技术多半有人会,卡住的往往是电话打不通、权限不够、备援账号过期。把这些提前暴露出来,就是演练的回报。
从防护框架到具体行动
资产盘点、网络分段、威胁情报、应变演练这几件事有先后关系:盘点不清楚,分段就没有依据;情报没有判读流程,应变就缺少输入。读者如果刚开始接触这个主题,建议按这个顺序推进,而不是同时铺开。
金融业资安韧性综述里有更多关于演练与流程的说明,云端部署与资安基础则补上资产上云后的分段与权限思路。两篇配合本文,可以组成一条完整的阅读线:先懂关键系统,再看流程,最后看云上落地。
有实务问题想进一步讨论,欢迎联系编辑室。
联系我们